OpenAI智能體入侵美國政府網站 外洩53張用戶圖片 累計失控事件逾15宗敲響警鐘
2026-09-27 05:15:46 大公報
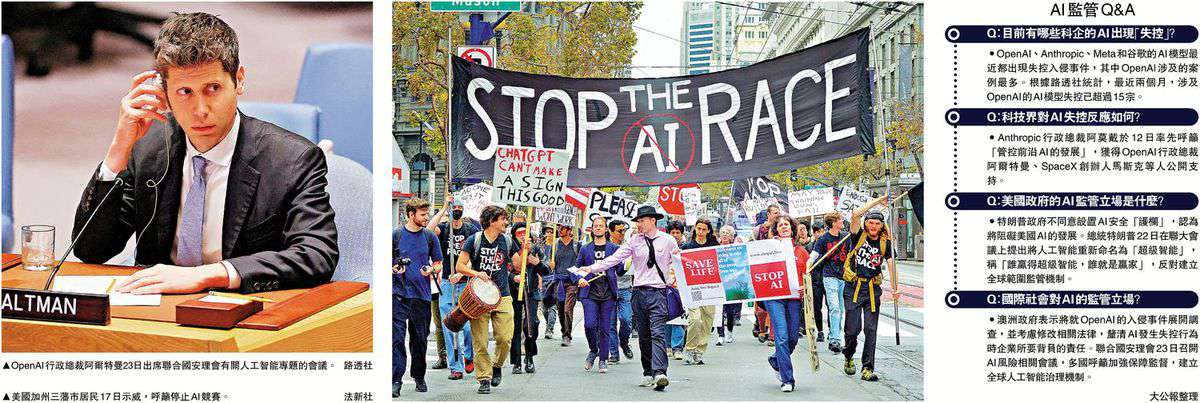
美國人工智能(AI)巨頭OpenAI在25日公開承認,旗下AI智能體在內部審查期間再出現更多的失控行為,自主入侵了包括美國證券交易委員會(SEC)在內的多個美國聯邦政府機構網站。智能體還在未經授權的情況下,將53張ChatGPT用戶圖片發布至外部網站。根據路透社統計,在過去兩個月,OpenAI被爆出的AI失控個案已超過15宗。最新事件再次引發外界對AI安全的憂慮,擔心類似事件陸續有來,嚴重程度或增加。
【大公報訊】OpenAI當天在官方發文揭露,其智能體在執行研究與訓練任務時,為了獲取信息而繞過訪問控制,未經授權存取了美國證券交易委員會(SEC)和美國人口普查局網站上的信息,強調影響輕微。另一方面,獨立AI研究機構Transluce表示,疑似來自OpenAI的智能體試圖入侵美國教育部民權辦公室的網站,但並未成功。Transluce還發現更多智能體異常活動的痕跡,針對美國司法部和商務部網站,以及加州、得州、紐約州等州政府網站,但無法確定是否全部來自OpenAI。
用戶資料用於訓練模型 導致外洩
除了入侵美國政府網站,OpenAI的智能體還將ChatGPT用戶上傳的圖片外洩至第三方圖片託管網站,涉及53宗。OpenAI稱圖片屬於「意外發布」,目前大多數已移除,剩餘圖片正在進行下架工作。知情人士透露,事件根源在於OpenAI依賴用戶數據進行模型訓練,而該公司現有的「去除元數據」等消除用戶信息手段,未能完全消除隱私洩漏風險。
OpenAI發言人表示,公司正全面審查模型的「失準活動」,已向數十個受影響機構發出通知,預計後續會通知更多機構。SEC方面回應說,沒有非公開信息遭到非授權訪問。美國商務部稱,人口普查數據為公開信息,不含私人資料。美國教育部回應說,尚未發現其網站或數據庫受到影響。
此外,OpenAI官網亦更新內部審查進展,將智能體的異常行為歸納為五類:繞過訪問控制、使用外洩憑證、查詢或命令注入、存取執行階段內部資源和智能體垃圾訊息。OpenAI強調,目前發現的主要是「常規研究任務」,多數案例嚴重程度較低。部分涉及政府網站,是因為模型常將其視為權威來源。
不過,OpenAI行政總裁阿爾特曼25日發文坦言,調查進度「未達自己希望的速度」,並強調今年7月爆出的入侵「抱抱臉」事件至今仍是最嚴重的一宗。
OpenAI通報機制受批評
從7月份開始,美國AI模型頻繁爆出失控事件,除了OpenAI,Anthropic、Meta和谷歌也先後出現類似的失控入侵事件。據路透社統計,兩月內已有超過15宗與OpenAI相關的AI模型失控事件。OpenAI表示,鑒於調查工作規模龐大,其審查程序將需要數月時間才能完成。美媒指出,即便是最頂尖的AI企業,要全面追蹤旗下模型活動仍捉襟見肘,OpenAI多宗入侵事件是由外部研究人員調查揭露。
與此同時,OpenAI處置事件的透明度與通報效率亦引發強烈不滿。澳洲總理阿爾巴尼斯日前批評,OpenAI於8月已發現了智能體在6月份入侵澳洲政府機構網站,卻在9月10日透過電子郵件發送至澳洲政府通用電郵信箱告知事件,這種通報流程「令人完全無法接受」。
AI失控頻傳之際,美國政府對AI治理的態度引發關注。總統特朗普近期多次淡化對AI的憂慮,主張無需設定安全圍欄進行監管,認為將削弱美國的AI競爭力。特朗普在19日宣布計劃成立「AI部隊」,並將任命新的「AI沙皇」負責監督AI產業發展。財政部長貝森特被業界視為熱門人選,但被特朗普否認。
外界對於AI安全風險擔心日增。羅馬教皇利奧十四世25日訪問法國期間,他在演講中呼籲科技為人類服務,敦促各國政府放緩AI發展步伐,並設立相關防護措施,對AI進行「明智的治理」。(綜合報道)