AI助揭PHP安全漏洞 多國政府網站急下線 中國工信部發風險提示 建議升級至最新版本
2026-10-23 05:16:11 大公報
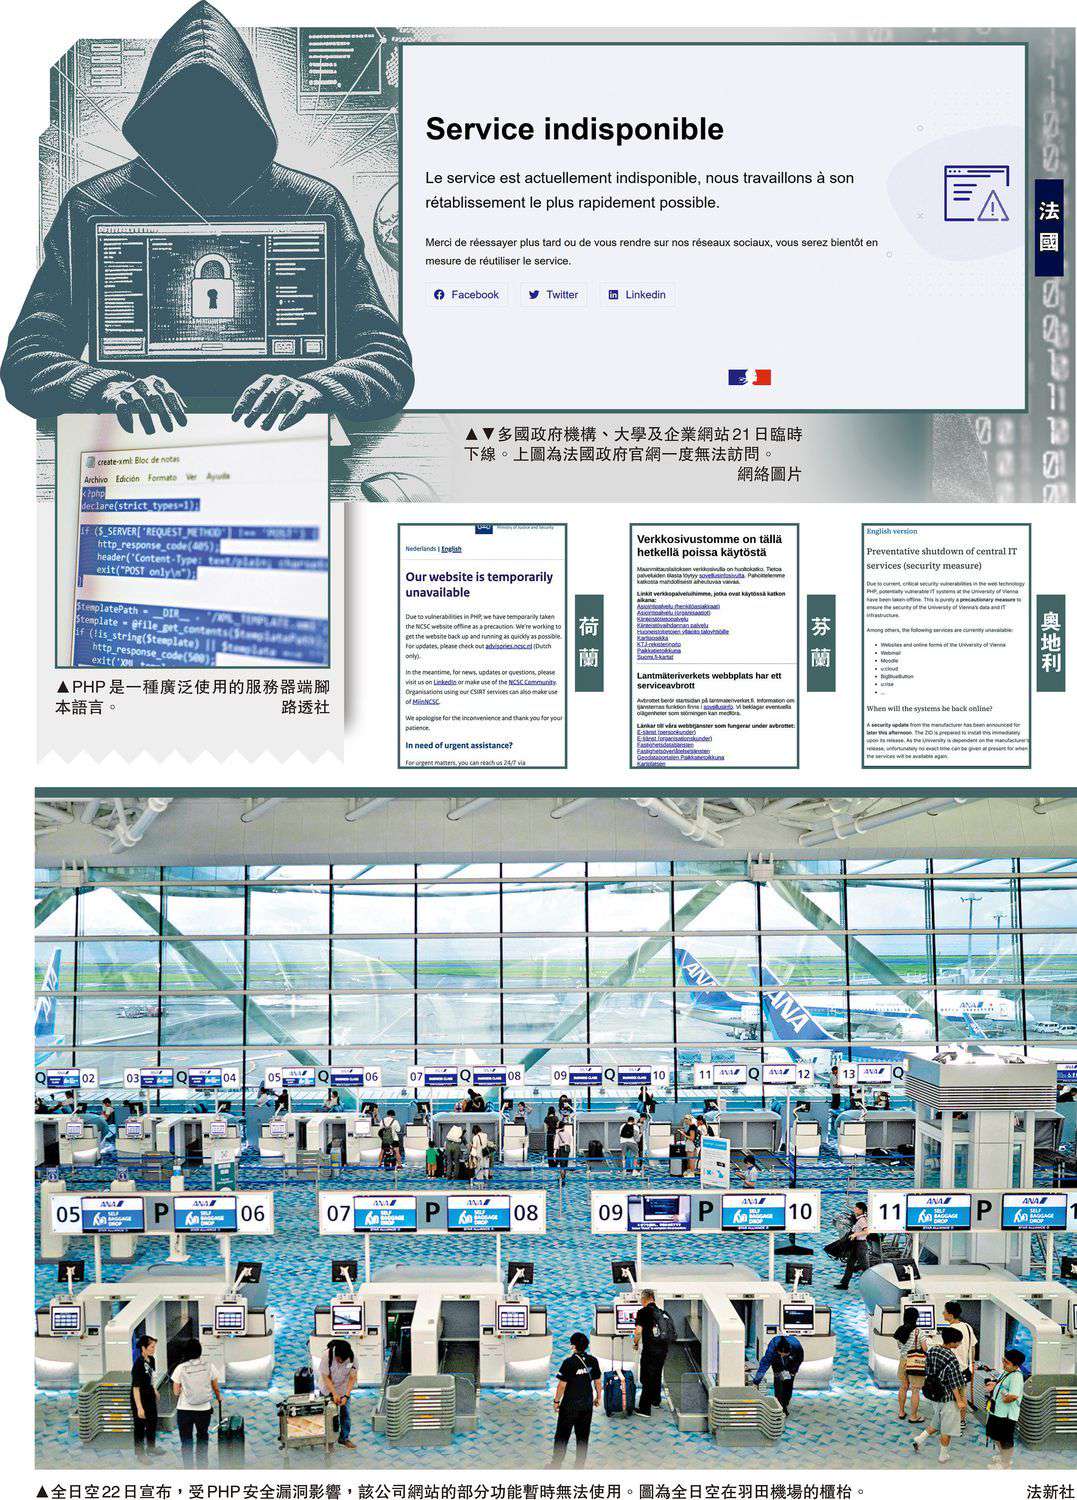
多國網絡安全機構21日發布警告指,網安公司使用人工智能(AI)工具,發現廣泛用於網站開發的PHP腳本語言存在兩個嚴重安全漏洞,黑客可能利用這些漏洞奪取服務器控制權。PHP開發團隊當天發布緊急安全更新修復漏洞,但黑客近日已嘗試發動數百萬次攻擊,大量網站臨時關閉以降低風險,包括法國、英國、日本等國的官方機構網站。中國工業和信息化部(工信部)22日發布風險提示,建議相關單位和用戶及時升級至最新安全版本,或採取臨時防護措施。
【大公報訊】PHP基金會21日發布緊急安全更新,修復兩個嚴重安全漏洞。據報道,這些漏洞已存在十多年,未經身份驗證的攻擊者可能利用相關漏洞遠程執行代碼,奪取服務器控制權,造成敏感信息洩露、業務中斷等後果。總部位於美國加州的網絡安全公司Calif於今年8月使用OpenAI公司的GPT-5.6 Sol模型發現相關漏洞。同一時間,谷歌母公司Alphabet旗下網安公司Wiz也報告稱,其研究團隊使用自研工具和谷歌Gemini 4Argon模型發現了這些漏洞。
或影響全球約3000萬個網站
PHP是一種廣泛使用的服務器端腳本語言。它在服務器上運行,用於生成網頁內容、與數據庫交互,也被大量集成到其他產品中。在能辨識服務器端腳本語言的網站中,約70%至75%使用PHP。英國薩里大學網絡安全中心教授伍德沃德警告說,新發現的安全漏洞可能影響全球大約3000萬個網站。網絡基礎設施公司Cloudflare行政總裁普林斯22日稱,近日已檢測到數百萬次試圖利用這些漏洞的攻擊行為。目前尚無相關網絡攻擊造成實際損失的報告。
中國工信部網絡安全威脅和漏洞信息共享平台(NVDB)22日發布風險提示,指出PHP存在兩個遠程代碼執行超危漏洞,危害嚴重。NVDB建議相關單位和用戶立即開展全面排查,及時升級至最新安全版本,或採取臨時下線、關閉會話上傳進度功能、網絡隔離、網絡訪問限制等臨時防護措施;加強網絡安全監測和管理,及時修改賬號、口令和密鑰等憑證,防範網絡攻擊風險。
美國白宮21日發表聲明稱,正與各聯邦機構及主要AI企業合作,保護美國的網絡和重要基礎設施。英國國家網絡安全中心敦促相關機構立即升級系統,若無法及時修復,應考慮暫時關閉受影響網站。澳洲信號局發布警告,敦促企業及用戶盡快完成更新。法國、英國、芬蘭、荷蘭等多個歐洲國家的部分官方機構網站21日紛紛關閉,德國和奧地利等國的部分大學網站也暫時下線。
日本政府22日呼籲各網站運營方採取措施,日本中央和地方政府部門、鐵路、金融機構的多個網站暫停訪問或暫停部分網站服務,首相高市早苗22日一度關閉個人網站,全日空等多家日本企業亦暫停部分網站服務。
專家:普通用戶無需恐慌
PHP基金會近期在保密狀態下進行修復工作,原計劃22日正式公開相關信息並同步發布安全更新。然而,關於兩個漏洞的消息於20日在社交媒體上洩露,一些黑客隨即嘗試發動攻擊,PHP基金會不得不將發布更新的時間提前至21日。澳洲莫納什大學教授霍達警告說,在這種混亂情況下,網絡詐騙風險也將提升。不法分子可能利用重大網絡安全事件製造恐慌,誘導用戶點擊虛假的「安全更新鏈接」或提供個人信息。
網安專家表示,普通用戶無需恐慌,因為PHP運行在服務器上,而非個人上網設備裏。如果某個網站暫時打不開,可能是主動避險行為。若網站後續發布了數據洩露通知,用戶可根據提示採取更換密碼等安全措施。
(綜合報道)