騙徒發電郵訛稱收件人有染愛滋風險 衞生署HIV測試服務網站遭冒用 暫停運作
2026-10-25 05:15:15 大公報
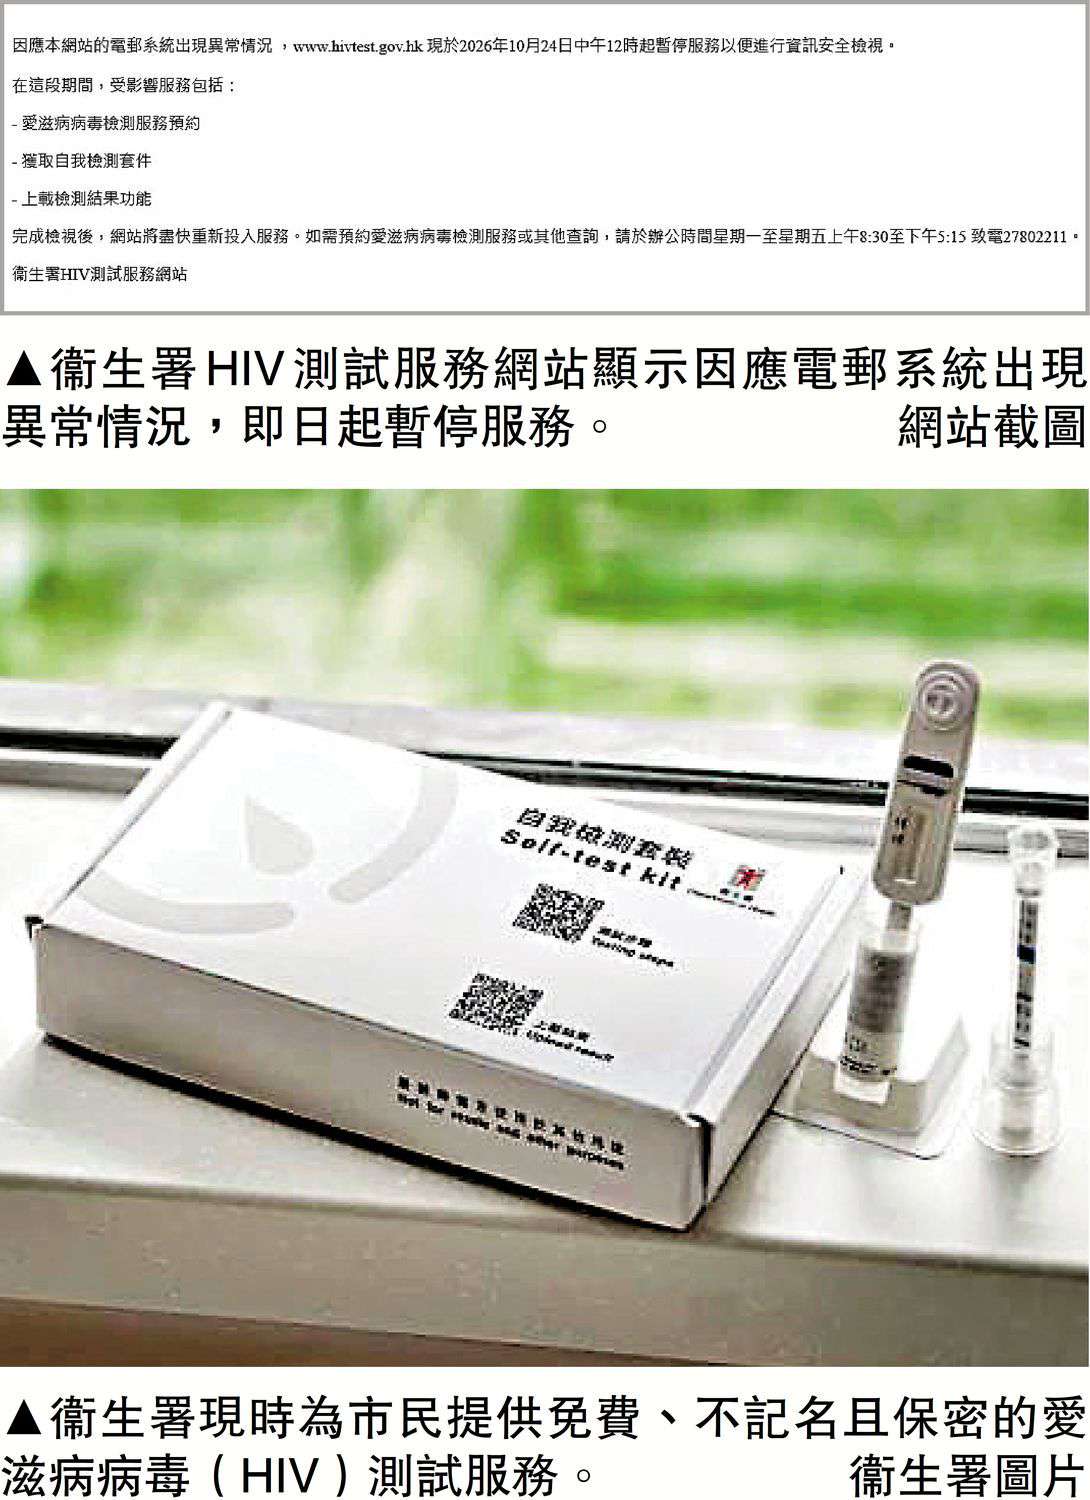
【大公報訊】記者黃佩琳報道:衞生署昨日表示,其HIV測試服務網站的電郵戶口懷疑被不正當使用,冒充署方向市民發出電郵或短訊,聲稱收件人有感染愛滋病病毒的風險,須盡快求醫和接受檢測。署方正嚴肅調查事件,暫時沒發現有資料遺失或外洩,並已向警方報案及通報數字政策辦公室。有資訊科技專家表示,賬戶洩露或和職員不小心點入釣魚鏈接有關,並提醒市民收信時提高警惕性。
沒發現資料遺失或外洩
衞生署表示,前晚發現有關情況後,已即時和外判服務供應商全面檢查網絡系統,連夜調查事件,暫沒發現有資料遺失或外洩。該署強調,該等電郵或短訊並非由衞生署發出,該署不會以上述方式通知個別人士。任何市民若收到可疑電郵或短訊,切勿點擊當中連結或提供個人資料。如曾向可疑人士提供個人資料或懷疑受騙,應與警方聯絡。
衞生署表示,HIV測試服務網站由昨日起暫停運作,直至網絡安全專家進行全面調查和審視,確認沒有系統安全風險。網站服務暫停期間,市民仍可致電愛滋熱線預約接受免費、不記名及保密的愛滋病病毒抗體測試。政府強調,一向十分重視網絡保安,衞生署亦一直定期進行資訊保安風險評估,會繼續不斷檢視和改善現行的保安措施,以確保相關措施與時並進,保障網絡和系統安全。
有疑問應直接致電查詢
資訊科技專家、港專協理副校長林森向大公報記者表示,事件可能涉及衞生署職員或外判服務供應商職員曾不小心點擊釣魚鏈接,導致電郵戶口信息洩露。黑客取得賬戶後,可通過平時從不同渠道收集到的郵箱和電話號碼,發出電郵或短訊。
林森稱,冒用官方賬戶發信屬違法,相信肇事者並非單純惡作劇。他認為,電郵及短訊由官方賬戶發出,市民會認為更可信,因此風險更高;若黑客通過電郵及短訊發出一些釣魚鏈接,要求市民提供信息,則可能導致個人資料洩露,或捲入進一步的詐騙。他提醒市民,即便收到官方信息,也需保持警惕性,先思考自己近日是否有做過相關行為,或直接致電查詢。服務供應商亦要留意員工是在什麽情况下收到釣魚信息,如經電郵,就要加強對可疑電郵的屏蔽。他稱網絡安全很難做到絕對安全,因此員工需提高意識,例如使用公司電腦時,不要點擊來源不明的鏈接,以防重要資料外洩;重要賬戶宜啟用多重驗證機制,加強安全性。