議員:助部門機構認識黑客工具 及早修補漏洞 為期三日攻防演練 提升網安防護水平
2026-11-02 05:15:23 大公報
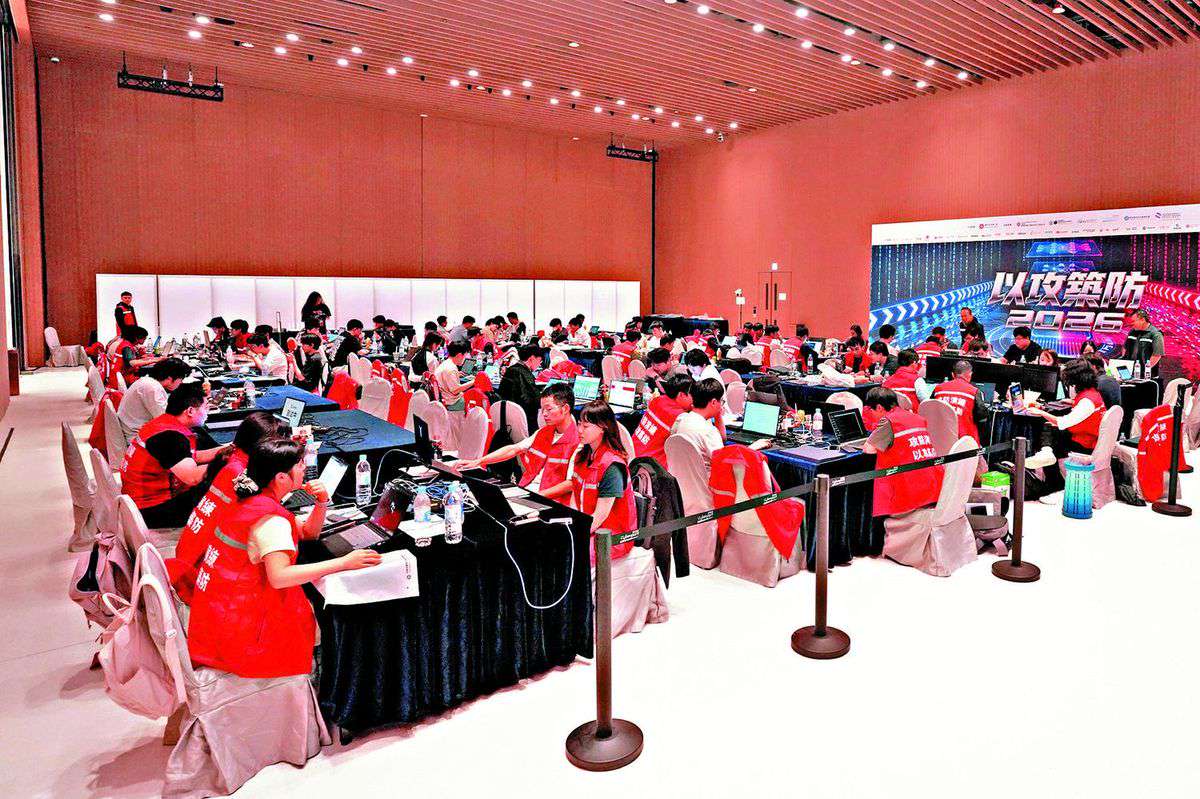
隨着人工智能等科技應用加速發展,以及各種新興網絡威脅不斷演變,網絡安全風險令人關注。政府、社會各界都需要持續透過網絡安全防禦策略,強化網絡安全應對韌性。數字政策辦公室日前舉辦了「香港網絡安全攻防演練——以攻築防2026」,逾70個政府部門、香港和內地機構、本地大專院校組成防守隊與攻擊隊,進行為期三日兩夜、歷時60小時的網絡安全攻防實戰,測試參與部門及機構的防禦部署及應變能力,提升香港整體網絡安全防護及韌性。
有立法會議員表示,隨着技術迭代及AI催生新型黑客工具,網絡威脅持續演變,政府需持續透過高還原度實戰測試,加密漏洞檢測與修補,吸納更多政府部門及私營企業參與,提升整體網絡安全防禦實力。\大公報記者 易曉彤
第三屆「香港網絡安全攻防演練」由10月29日展開,演練規模進一步擴大,參與的防守方(藍隊)共有51隊,涵蓋28個政府部門,23間公共機構及首次加入的私營企業的指定資訊系統。肩負攻擊任務的23隊攻擊隊(紅隊),包括來自15間香港和內地網絡安全專業機構和4間本地大專院校的代表,由廣東省互聯網信息辦公室推薦的3支攻擊隊,以及由數字辦派出的1支攻擊隊,充分體現粵港兩地在網絡安全的交流合作,以及攜手推動網絡安全人才培育的共同努力。
模擬真實網絡威脅場景找漏洞
演練透過「實兵」、「實網」、「實戰」方式,模擬真實網絡威脅場景,以找出系統的漏洞。數字辦昨日回覆《大公報》查詢表示,在網絡安全攻防演練期間,紅隊透過一個經過嚴格審查的可控虛擬演練平台,向藍隊已投入運作的指定資訊系統發動模擬網絡攻擊。紅隊可以在點到即止、不影響公共服務及不影響系統資料的前提下,以多樣化的手段進行攻擊,以期找出指定資訊系統的安全漏洞。而藍隊則會在其慣常的工作地點,監測真實網絡情況,應對攻擊並作出適當的防衛,從而達到以攻築防的目標。同時,評審員通過平台的審計及存取控制功能,防止不合規的攻擊,以保障參與資訊系統所提供的服務不受影響。
報告將供參與機構跟進
演練在前晚(10月31日)結束。數字辦表示,所有參與的系統和服務一直運作正常,演練的報告將會提供予參與的相關政府部門、公共機構及私營企業作參考和跟進。來自逾80家不同機構的超過280人員以觀察員身份到場,了解攻防演練的過程,交流實戰經驗,並為日後參與演練作準備。
政府重視抵禦網絡安全挑戰的能力建設,今年施政報告提出,政府會推出「網絡安全防禦計劃」,為本地機構提供網絡安全認證,並發展共享防禦工具及建立威脅情報共享機制,鞏固社會數碼安全韌性。此外,政府會建立網絡安全威脅情報分析與警報系統,落實《保護關鍵基礎設施(電腦系統)條例》規定,並運用AI技術收集國際網絡威脅情報,分析針對本地關鍵基礎設施的威脅並作出風險預警,提示設施營運者。
立法會科技創新界議員邱達根向《大公報》表示,演練內容包括邀請網絡安全公司嘗試模擬入侵政府網站及相關資料庫,藉此檢視各部門及機構的防禦水平。他說,這類實戰演練可幫助各政府部門和機構,提升網絡安全的防禦和應對能力,同時可認識黑客常用攻擊工具,及早發現系統漏洞並及時修補,填補安全缺口。
邱達根表示,隨着技術持續迭代,加上人工智能衍生大量新型黑客工具,網絡威脅不斷演變。政府不能單純信賴第三方科技供應商,政府必須自行做評測和認證。面對層出不窮的攻擊手段,實際場景的漏洞檢測與修補工作,必須增加覆蓋範圍及測試頻率,方能有效抵禦外部的網絡襲擊,提升各界網絡安全意識。他期望今次攻防演練模式可進一步推廣,納入更多政府部門,同時吸引更多私營企業參與,持續提升政府網絡安全意識與整體防禦實力。